4 níveis de exposição a fraude. Qual é o seu?
Criada por um agente de inteligência e um especialista em cibersegurança, à frente de um instrumento de software real: o Assessment IMP calcula um score, gera relatório de melhoria e aponta onde sua operação está na régua — não achismo, um número.
Prefere aprender o método com os especialistas primeiro? Assista ao workshop gratuito.
Veja o score do seu hotel agora
Sem apresentação, sem esperar data marcada. Preencha seus dados para ver como iniciar o diagnóstico pelo WhatsApp. Depois de responder às perguntas, você recebe seu score, sua faixa de maturidade e as recomendações prioritárias.
Um hotel pode operar redondo há anos — e ainda assim estar exposto
Os sinais não gritam. Eles passam quase despercebidos, um de cada vez, em departamentos diferentes que nunca conversam entre si.
No caixaUm cartão que "não bateu" na hora do check-in — e a recepção deixou passar porque não tinha protocolo para saber o que fazer.
No financeiroUm boleto de fornecedor pago rápido, como sempre — e a dúvida sobre o beneficiário só chega depois, quando já não tem volta.
No canal digitalO WhatsApp do hotel travando ou se comportando estranho bem no fim de semana de maior movimento — e ninguém questiona por quê.
Na redeUm Wi-Fi de hóspede com a mesma senha genérica há anos, sem isolamento nenhum da rede administrativa do PMS.
Isso tem nome, tem padrão — e tem como identificar antes de virar prejuízo. É exatamente isso que a Metodologia IMP mapeia.
A hotelaria costuma separar dois problemas que, na prática do golpista, são um só: a segurança cibernética (TI cuida) e a segurança física do balcão (a recepção cuida). O criminoso não respeita essa divisão — ele explora exatamente a fronteira entre as duas.
É importante separar dois tipos de ataque, porque cada um exige um controle diferente. Fraude explora brechas silenciosas nos sistemas do hotel — falta de MFA, ausência de 3DS2 — sem precisar convencer ninguém; neutraliza-se com controles técnicos automáticos. Golpe manipula uma pessoa — falso suporte técnico, SMS falso de verificação — usando a estrutura do hotel como meio; neutraliza-se com treinamento prático e protocolos formais de conferência. O ClickFix, um dos vetores mais comuns hoje, é os dois em sequência: golpe na entrada (engenharia social manipula o recepcionista), fraude técnica na saída (o infostealer captura sessões e credenciais sem precisar enganar mais ninguém).
Três pilares sequenciais, aplicados sobre a mesma cadeia de risco
Não são fases isoladas — são três lentes sobre o mesmo vetor de ataque, do mapeamento à arquitetura de defesa permanente.
Identificação
Mapeamento ativo de vulnerabilidades, vetores de ameaça e Indicadores Chave de Risco (KRIs) em toda a passagem do hóspede pelo hotel — reserva, check-in, estadia, check-out — e nos fluxos do dono, do gestor e do recepcionista.
Mitigação
Resposta tática imediata para estancar prejuízo em tempo real: contenção operacional, revogação de credenciais comprometidas, preservação de evidências e acionamento de rede de alerta.
Prevenção
Arquitetura de defesa permanente: hardening tecnológico, heurística comportamental treinada nas equipes e compliance regulatório contínuo (LGPD, FNRH, Marco Civil).
Uma metodologia de inteligência, adaptada para o ponto cego da hotelaria
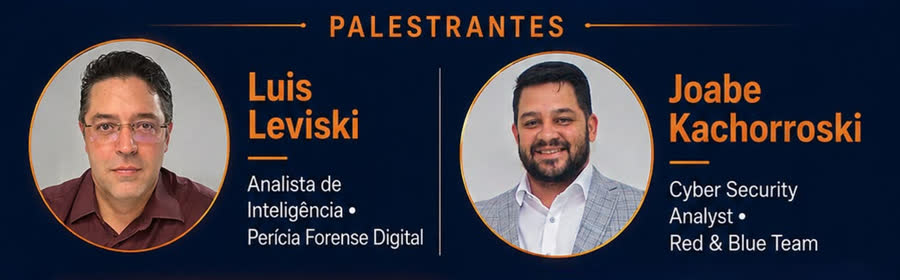
22 anos de policiamento, 18 deles em inteligência de segurança pública — organizações criminosas, lavagem de dinheiro e crimes cibernéticos. Aplicou a versão original da metodologia em ambiente bancário internacional, em Angola, antes de adaptá-la para a hotelaria, a convite do próprio setor.
Red Team e Blue Team — ataque e defesa técnica — e aplicabilidade prática da LGPD na rotina real de operação, não a teoria de compliance engavetada.
Luis atua depois que o golpe já aconteceu, na reconstrução forense. Joabe atua antes, na porta de entrada. A Metodologia IMP existe no encontro dos dois.
A adaptação bancária para a hotelaria não vem da ausência de balcão no banco — banco também atende presencialmente. A diferença está em onde o golpe se triangula: no setor hoteleiro, o balcão de check-in é, com mais frequência, o "meio" humano que o golpista manipula para atingir a vítima final. Foi essa centralidade que motivou a adaptação do método.
Assessment IMP — 18 controles, 4 blocos de risco
Não é achismo nem palestra motivacional: é um instrumento de software real, aplicado com o especialista, que calcula um score ponderado, gera relatório de melhoria e classifica sua operação num dos 4 níveis de maturidade.
Cibernético / PMS
MFA obrigatório, contas sem privilégio de administrador, bloqueio de scripts (ClickFix), credenciais individuais no PMS/OTAs.
Físico / Balcão
Triângulo de Incongruência Pagadora, fechaduras RFID criptografadas, proibição de captura de cartão, cobertura de CFTV no caixa.
Regulatório / Rede
Wi-Fi com Captive Portal individualizado, segregação por VLANs, ciclo de vida da FNRH Digital, canal formal de LGPD.
Reputação / Engenharia social
Monitoramento de avaliações falsas, PIN mestre anti-SIM Swap no WhatsApp Business, avisos preventivos em confirmações de reserva.
| Nível | Faixa | Leitura |
|---|---|---|
| 1 — Exposição Crítica | 0–39% | Faltam controles básicos, vários deles gratuitos e implementáveis ainda esta semana |
| 2 — Vulnerabilidade Relevante | 40–59% | Há brechas exploráveis por técnicas já documentadas em operações como a sua |
| 3 — Base Operacional, com Lacunas | 60–79% | A disciplina operacional está estabelecida; restam ajustes pontuais |
| 4 — Maturidade Declarada | 80–100% | Os controles autodeclaráveis estão cobertos — o passo seguinte é a auditoria presencial que confirma o que foi declarado |
Classificação calculada pelo mesmo motor de score do Assessment IMP (o instrumento de software por trás do diagnóstico, não uma planilha manual) — a pontuação pune lacunas isoladas: um controle forte não compensa outro ausente, maturidade é equilíbrio entre os 18 pontos, não soma dos pontos fortes.
A Justiça já trata um golpe digital ocorrido em canal do hotel como culpa da operação — não como fatalidade.
Incidente cibernético em canal do hotel pode configurar responsabilização civil solidária — o chamado "fortuito interno" (Súmula 479/STJ). Isso muda o cálculo: quem administra a propriedade responde pessoalmente, além da margem do mês em risco.
Fronteira clara — sem prometer o que o método não cobre
- checkFraude cibernética (PMS, OTAs, Wi-Fi, infostealers)
- checkFraude física no check-in e no caixa
- checkFraude interna e integridade de caixa
- checkForense digital e resposta a incidentes
- checkCompliance regulatório (LGPD, Marco Civil, FNRH)
- checkSegurança predial (controle de acesso, CFTV, fechaduras)
- removeRevenue management e precificação dinâmica
- removeQualidade de serviço / NPS
- removeDireito trabalhista
- removeSegurança de vida (incêndio, evacuação, primeiros socorros)
A Metodologia IMP se declara "alinhada" — como referência conceitual, não como certificação formal — a cinco frameworks do setor bancário/financeiro: COSO Fraud Risk, ISO 31000, ISO/IEC 27001, ISO/IEC 27037 e GAFI/COAF.
Três níveis de profundidade, um método só
Do primeiro contato gratuito à intervenção completa — cada nível entrega uma camada diferente da Metodologia IMP.
O método explicado ao vivo pelos dois especialistas
Online e gratuito, ou presencial na sua associação, câmara de hospedagem ou rede de hotéis. É a porta de entrada da Metodologia IMP — sem custo, sem compromisso.
Assistir ao workshop onlineScript de recusa e blindagem por turno para recepção, reservas e caixa
Heurística comportamental aplicada à sua operação: script neutro de recusa, análise documental tátil/visual e blindagem específica do turno da madrugada contra falso suporte técnico.
Diagnóstico, intervenção e blindagem operacional completa
O Assessment IMP (score + relatório de melhoria) mede sua operação nos 4 níveis; a partir daí, Mitigação de incidentes, Prevenção estrutural e o caminho para a auditoria de Certificação (selo Hospitality Shield - Protocolo IMPsec, ainda em desenvolvimento). Turnkey, investimento sob consulta conforme porte e complexidade.
De pousadas independentes a redes e associações regionais
Propriedades individuais
Donos, sócios-operadores e gerentes gerais de hotéis, resorts e pousadas com fluxo de caixa diário, terminais de balcão descentralizados e equipe em escala de revezamento — inclusive o turno da madrugada.
Redes e associações regionais
Associações de hospedagem e câmaras regionais que buscam elevar o padrão de segurança do destino turístico, gerar inteligência compartilhada de ameaças e certificar seus associados com um selo de conformidade auditável.
Antes de você perguntar
Não. A Metodologia IMP dialoga como referência conceitual com frameworks reconhecidos (COSO Fraud Risk, ISO 31000, ISO/IEC 27001, ISO/IEC 27037 e GAFI/COAF), mas não é adoção formal nem certificação — isso é declarado com transparência em todo material técnico do método.
Não. O método levanta e demonstra o risco jurídico e operacional da fraude na hotelaria; a adequação jurídica formal do seu caso depende de orientação própria.
Não. O Protocolo IMP atende tanto propriedades individuais quanto redes e associações regionais de hotelaria, de qualquer porte.
O workshop transfere o método: você aprende a heurística e aplica no seu próprio ritmo. A consultoria é turnkey — o especialista diagnostica, configura diretrizes e treina a equipe diretamente, com foco em estancar perdas e blindar a operação.
Varia com o porte e a complexidade da operação. O workshop gratuito é a porta de entrada — é nele que o próximo passo, incluindo o diagnóstico e a consultoria, é apresentado sem compromisso.
De reativo — só percebe a fraude depois do prejuízo — a ativo: identifica red flags em tempo real e sabe quando escalar.
O primeiro passo é gratuito, ao vivo, e leva menos de duas horas.
Assistir ao workshop gratuito arrow_forward